

シマンテック、一太郎の脆弱性を悪用した攻撃について解説
今回の攻撃では、悪質な一太郎文書ファイルが添付された電子メールが標的の組織に送信され、ペイロードにBackdoor.Emdivi、Backdoor.Korplug、Backdoor.ZXshell が含まれている可能性があり、これらはすべて侵入先のコンピュータから機密情報を盗み取るためのものだという。
悪質な添付ファイルを一太郎で開くと、ペイロードが投下されるとともに文書が表示される。今回の攻撃では、一太郎をクラッシュさせることなく文書を開いてペイロードを投下するため、被害者はバックグラウンドで起こっていることに気が付かない。
攻撃に用いられる電子メールの内容は、標的となる組織の業務に応じて異なるが、いずれも最近の日本における政治的な出来事に関するものとのことだ。
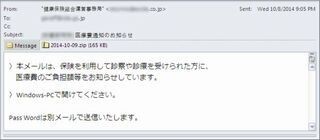
最近の攻撃に用いられた電子メールでは、本文に、医療費の通知が添付ファイルに含まれていることが記載され、添付ファイルをWindowsコンピュータで開くよう求めている。zip内のファイルはMicrosoft Wordのアイコンが表示されているが、実際には悪質な実行可能ファイルとなっている。
同社は、今回の攻撃を実行しているグループは、LadyBoyleの実行グループやHiddenLynxなど、他の悪名高い攻撃グループと密接なつながりがあると指摘している。
今回の攻撃は、2011年から確認されており、日本の組織を狙って執拗に活動を継続しているという。
同社のセキュリティレスポンスは今後も攻撃グループの動向を注意深く監視していくとしている。
提供元の記事
提供:

関連リンク
-
new
娘の誕生日ケーキを食い散らかす夫!注意しても「ケチだな~」しかし「じゃあ」⇒娘の“ある宣言”で…顔面蒼白に!?
-

new
【グランドオープン】エニタイムフィットネス野方店(東京都中野区)2026年9月28日(月)<24時間年中無休のフィットネスジム>
-
new
台湾美食×フォントで“食と文字の秋”を楽しむ 「食神好字ステッカー」が新規Web会員50名に当たるキャンペーンを9月28日より開催
-
new
つくる、選ぶ、自分のボトル。話題のデザインブランド「LAB HEENOOR」、日本初のフェアを代官山 蔦屋書店にて9/30(水)まで開催
-
new
ミャクミャク&トゥンクトゥンクの金貨が登場ふたつの万博をつなぐスペシャルデザイン!