

トレンドマイクロ、Officeの「挿入とリンク」機能を悪用した攻撃を確認
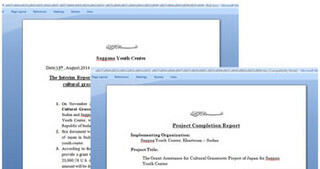
2015年3月に匿名の受信者に送信されたメールに、「AlSajana Youth Center financial Report.docx」(会計報告書)、「u0627u0644u0645u0639u062Fu064429u0.docx」、「u0625u0646u062Cu0644u064Au0632u0649.doc」と名付けられた3種類のファイルが添付されていた。ファイルやWordに不正なマクロや脆弱性は存在しなかったが、同社はこのうち、後者の2ファイルが裏で不正な通信を行なうことを確認したという。
不正な通信は、Microsoft Wordの正規のプロセス「winword.exe」が不正なURLに接続していたことが原因であることが、同社の検証で判明した。ファイルに挿入したい画像へのリンク(Source file)をWordの「挿入とリンク」機能で設定し、その後ファイルを保存。 Wordはファイル内リンクの更新や変更が可能なため、ファイル保存後にリンクの内容を他のものと置き換える、もしくはファイル内のリンクを変更することで、不正なURLをファイルに設定したとみられる。
今回確認した攻撃はOfficeの正規機能を使用するため、既に登録されている不正URLであればブロックされる可能性もあるが、そうでない場合ファイルベースの検出を回避する可能性がある。同社はファイルの送信元が信頼できる相手かを確認すること、Officeファイルのリンクを確認することなどを、対策として紹介している。
この記事もおすすめ
提供元の記事
提供:

関連リンク
-
ぶた肉に『大さじ2杯』入れてみて! ゴロゴロ肉料理に「ご飯が止まらない」
-
new
イタリアを代表するラグジュアリーファニチャーブランド「FLEXFORM」 「DESIGNART TOKYO 2026」公式トークステージにてトークイベント「FLEXFORM ― 100年先まで響き続けるもの」を開催
-
new
石田純一、家族円満の秘訣は「解放してあげること」 「負けるが勝ち」と持論
-

new
コスモス食品、「あまがさき阪神」に初出店!おみそ汁・お吸い物のランナップが揃う『しあわせいっぱい』ブランドの特別催事を開催
-
new
東尾理子、“子育てのコツ”は「全部自分でやろうと思わずに」 子どもに家事を任せて自分の時間確保