

2015年、脆弱性を最も悪用されたソフトウェアは「Adobe Flash Player」
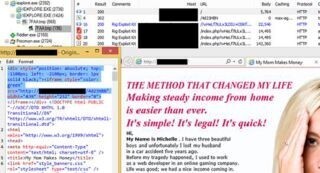
これによると、2015年に公開され、エクスプロイトキットに利用された18件の脆弱性のうち、15件はエクスプロイトキットに悪用される前に修正プログラムが公開されていた。ただ、3件は"ゼロデイ脆弱性"として修正プログラムが提供される前にエクスプロイトキットに組み込まれていた。
その多くはAdobe Flash Playerを対象としており、18件中15件がFlash Player、2件がMicrosoft Internet Explorer、1件がMicrosoft Silverlightだった。これらの脆弱性の半数以上で、最初に対応したエクスプロイトキットは「Angler Exploit Kit(Angler EK)」となっていた。Angler EKは2015年に最も猛威をふるったエクスプロイトキットといわれており、SymantecやESETの調査結果でも同様の傾向が見られる。
ユーザーを攻撃するためにはエクスプロイトキットへ誘導しなければならないが、そのために「Web改ざん」と「不正広告」の手法が2015年に多く用いられた。Web改ざんでは、WordPressやJoomlaなどのOSS CMSやCMSプラグインの脆弱性を突いて改ざんを行っており、2015年12月にはAngler EKを活用してランサムウェアを拡散した大規模な攻撃キャンペーンも行われていたという。
この攻撃では、1500を超えるWebサイトが改ざんされ、SWFオブジェクトが追加されていた。このオブジェクトは、iframeタグを密かに組み込むために別のFlashファイルを読み込み、エクスプロイトキットへと誘導していた。
一方の不正広告では、ユーザーが気付かないうちに不正なWebサイトへ誘導される。Webサイトの広告は一般的に、所有者が直接管理する「純広告」は少なく、多くのケースでアドネットワークを組み込み、管理している。攻撃者は自ら広告を出稿してアドネットワークに不正広告を混入させ、エクスプロイトキットへと誘導する。不正広告の形態はバナーや埋め込み、ポップアップなどさまざまで、スクリプトを正規サイトの画像に追加してあたかも本当の広告のように見せかけていた。ユーザーがクリックせずとも、エクスプロイトキットのページに誘導し、多くのユーザーを攻撃していた。トレンドマイクロによると、2015年12月のエクスプロイトキットによる攻撃の88%が不正広告経由によるものだった。
同社は、この数年でエクスプロイトキットによる脆弱性攻撃が強力なものであると証明されつつあると指摘し、それに変わる手法は現在のところ存在しないとした。それ以上にエクスプロイトキットの変化が見られており、セキュリティベンダーによるトラフィック検出を回避するために暗号化を施すなど、手口がより巧妙になりつつあるという。
この記事もおすすめ
提供元の記事
提供:

関連リンク
-
new
寒さ対策で冬の絶景を快適に! 「うずしおほっとHOTキャンペーン」11月16日(月)より開催決定
-
new
「一緒に親孝行しような!」義母のメッセージ攻撃について相談したら夫から予想外の一言が…無神経な夫と義母に絶句
-
黒柳徹子、“玉ねぎヘア”に隠された“本当の髪型”を公開 貴重なおでこ全開に「レア過ぎ」「かなり貴重なのでは…!!!」の声
-
new
櫻井翔、国連UNHCR協会の国連難民報道ディレクターに就任 3年間にわたるプロジェクト始動…難民支援の現状を現地取材で明らかに「微力ながら、全力を尽くしてまいります」【就任コメント全文】
-
黒柳徹子、「一番緊張した人」は?回答&理由でキスマイをうならせる「かっこいいですね」