

非ジェイルブレイクのiOS端末も攻撃するマルウェアが出現
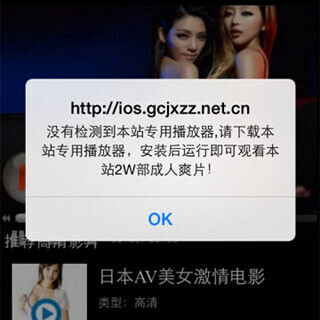
主に中国本土と台湾のiOSユーザーが本マルウェアに感染していると報告しており、全国的なISPからのトラフィックのハイジャック、Windows上のSNSワーム、オフラインアプリのインストールやコミュニティでの拡散といった手法で拡がっている模様である。
YiSpecterは10か月以上インターネット上に存在しているとのことだが、無料検査サービス「VirusTotal」で調査したところ、セキュリティベンダー57社のうち、マルウェア検出できたは10月4日の時点で1社だけだった。
YiSpecterはエンタープライズ証明書で署名された4つのコンポーネントから構成されていて、プライベートAPIを悪用することで、コマンドアンドコントロール (C2) サーバーからこれらのコンポーネントを互いにダウンロードおよびインストールする。コンポーネントのうち3つは、ユーザーの発見による削除を防ぐため、iOSのSpringBoardからアイコンを非表示にするよう細工を施す。また、これらのコンポーネントはiOS上級ユーザーを偽るために、システムアプリと同じ名前とロゴを使用している。
感染したiOS端末においては、任意のiOSアプリをダウンロード/インストール/起動、ダウンロードしたアプリと既存アプリとの置き換え、広告表示のために他のアプリ実行の乗っ取り、Safariにおけるデフォルトの検索エンジン/ブックマーク/開いたページの変更、C2サーバーへの端末情報のアップロードといったことが実行される恐れがある。
被害者の報告では、過去数カ月にわたる攻撃でこれらすべての挙動が確認されている。
非ジェイルブレイクのiOS端末でも感染することが分かっており、手動で削除してもまた出現したり、通常のアプリを開くとフルスクリーン広告が表示されたりといった報告が寄せられている。
エンタープライズ証明書を悪用することで非ジェイルブレイクiOS端末をマルウェア感染させる手法、プライベートAPIを不正使用する手口の存在は以前から知られていたが、その二つを組み合わせたマルウェアの存在が確認されたのは今回が初めてのことである。Palo Alto Networksは、広範なユーザーに被害を及ぼすもので、これはiOSセキュリティの障壁を一歩後退させるものであると声明を発している。
提供元の記事
提供:

関連リンク
-
new
「ママよりばあばが育てたほうが幸せ」娘を勝手に連れ帰る義母!?しかし直後⇒夫の咄嗟の行動で、義母が絶望したワケ
-
new
フィッシングブランド「DAIWA」が展開するアパレルライン『DAIWA247』ラゾーナ川崎プラザにてポップアップストアを11月24日まで期間限定オープン
-
new
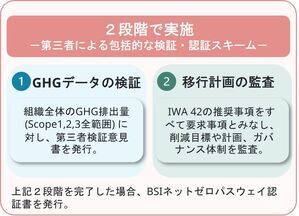
企業の「ネットゼロ」移行計画を認証する新サービス BSIジャパン(英国規格協会)、日本市場で11/5開始 日本語で一貫支援、製造・建設・金融等の業界へ導入推進
-
new
今年創業68周年を迎える「中国料理 百楽」でこれまでのご愛顧に感謝を込め「百楽誕生祭2026」を開催!名物ランチの特別価格提供や人気メニューの増量キャンペーンを実施
-
new
「2027年版 奈良交通オリジナルカレンダー」を数量限定で販売します