

国内ネットバンキングを狙うトロイの木馬、アクセス先URLやタイトルを監視
Win32/Brolux.Aは、イタリアのセキュリティ会社「Hacking Team」からの情報流出で知られるようになったFlashの脆弱性や、2014年11月に修正パッチが配布されたInternet Explorer(IE)の脆弱性を利用し、成人向けサイトを通じて広がっている。
今回確認された攻撃は、ユーザーが悪意のある成人向けサイトにアクセスすると、IEの脆弱性(CVE-2014-6332)、あるいはFlash Playerの脆弱性(CVE-2015-5119)を悪用するエクスプロイトコードが仕掛けられるもの。メインの攻撃コードは、設定ファイルを2つダウンロードさせる。1つ目は、日本のインターネットバンキングサイトのURLが88個記載されたファイル。2つ目は、Webブラウザでサイトを表示した時のタイトルが記載されているファイルだ。
Win32/Brolux.Aは、日本のインターネットバンキングサイトに、ユーザーがアクセスしたかを監視する。ユーザーがIEを使っていた場合は、アドレスバーから閲覧中のページURLを取得し、1つ目のファイルとURLを比較する。
ユーザーがFirefoxやGoogle Chromeを使っていた場合は、Webサイトのタイトルを取得し、2つ目のファイルとタイトルを比較する。
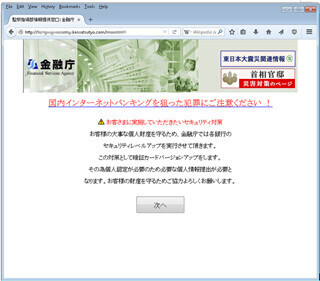
リストと内容が一致した場合は、新規にIEを起動させ、金融庁と検察庁をよそおったフィッシングサイトへアクセスさせる。フィッシングサイトでは一部で中国語が使用されているほか、Win32/Brolux.AのMutex名にも中国語が使われている。なお、金融庁では、同庁を模倣したフィッシングサイトの存在を確認しており、正しいURL(http://www.fsa.go.jp/)を確認するよう呼びかけている。
キヤノンITソリューションズでは、広く知られたIE・Flash Playerの脆弱性が悪用されているため、「各ソフトウェアを最新版に保つことが必要不可欠」として注意を呼びかけるとともに、インターネットバンキングに見覚えのないコンテンツが表示された場合には、「安易に個人情報を入力しないことも効果的な対策」と案内している。
提供元の記事
提供:

関連リンク
-
new
倉本聰さん『北の国から』最終作の裏側…役場の人も呆れた過酷すぎるロケ現場「ヒグマも出没する場所」
-
new
「そんなに節約しないと大変?(笑)」手作りお菓子を嘲笑うボスママ!?しかし数ヶ月後⇒「え…?」お菓子の真相に、青ざめたワケ
-
new
「相当ビビってました」志村けんさんが生涯唯一の実写映画出演時に見せた意外な姿を中本賢さんが目撃
-
new
【阪神リーグ優勝】千秋、藤川監督&阪神ファン歴80年以上の父との3ショット披露「いつも家族に関しては、後ろ姿も影さえも出さなかったけど、今日は…」
-
new
《背中にびっしりと…》紅白出場ロックバンド 半裸パフォーマンスでがっつりタトゥー&バキバキ筋肉を披露 地元フェスで見せた“仕上がり”